Criptomoedas
Malware “Crocodilus” está mirando carteiras de criptomoedas em smartphones

Um novo perigo ronda os usuários de Android: o malware Crocodilus, já começou causar prejuízos na Turquia e na Espanha. Descoberto por pesquisadores da ThreatFabric, empresa especializada em prevenção de fraudes, o vírus utiliza uma estratégia sofisticada de engenharia social para roubar as chaves de carteiras de criptomoedas, além de ter capacidade para assumir o controle total de dispositivos infectados.
Como o Malware Crocodilus Ataca?
O malware é distribuído por meio de um “dropper” um aplicativo malicioso que consegue driblar as defesas do Android 13 e versões mais recentes, incluindo o Play Protect. Ele também ignora as restrições do Serviço de Acessibilidade, uma funcionalidade originalmente destinada a ajudar pessoas com deficiência, mas que, nas mãos erradas, permite que o vírus acesse o conteúdo da tela, monitore aplicativos e até simule gestos de navegação.
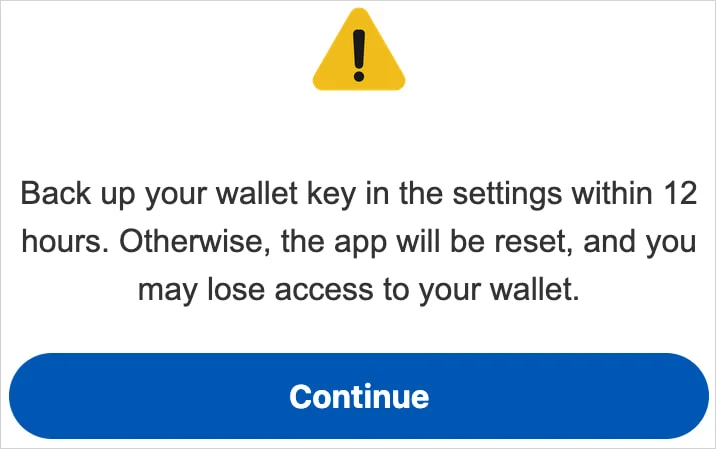
O golpe mais perigoso do Crocodilus é voltado para detentores de criptomoedas. O malware exibe uma mensagem falsa na tela, alertando que o usuário precisa “fazer backup da chave da carteira nas configurações em até 12 horas” Com isso, a vítima acaba revelando sua frase-semente — a chave que dá acesso total à carteira. “Com essa informação, os criminosos podem esvaziar a carteira em minutos”.
Funcionalidades Avançadas e Perigosas
Além de roubar criptomoedas, o Crocodilus é um verdadeiro “canivete suíço” do crime digital. Ele funciona como um trojan de acesso remoto (RAT), permitindo que os criminosos controlem o dispositivo à distância. Entre as ações que o malware pode executar estão:
- Encaminhar chamadas e enviar SMS em massa;
- Abrir aplicativos específicos e exibir notificações falsas;
- Capturar senhas de autenticação de dois fatores, como as do Google Authenticator;
- Bloquear a tela e silenciar o dispositivo para ocultar suas ações.
Quando o usuário abre um aplicativo bancário ou de criptomoedas, o Crocodilus sobrepõe uma tela falsa para roubar credenciais. Para piorar, ele pode ativar uma sobreposição preta e silenciar o aparelho, fazendo a vítima acreditar que o celular está bloqueado enquanto os criminosos agem.
Origem e Alvos
As primeiras operações do Crocodilus foram detectadas na Turquia e na Espanha. Embora o foco inicial seja nesses países, os pesquisadores alertam que o vírus pode expandir sua lista de alvos em breve, incluindo mais aplicativos bancários e de criptomoedas.
Ainda não se sabe ao certo como o dispositivo é infectado inicialmente, mas os métodos mais comuns incluem links maliciosos em redes sociais, promoções falsas via SMS e downloads de APKs em lojas de aplicativos não oficiais.
Como se Proteger?
Para evitar cair nas garras do Crocodilus, os usuários de Android devem redobrar a atenção. “Evite baixar aplicativos de fontes desconhecidas e mantenha o Play Protect sempre ativado“. Além disso, é essencial desconfiar de mensagens urgentes que pedem para acessar ou compartilhar chaves de carteiras de criptomoedas.





-
 Dinheiro1 semana atrás
Botijão de gás gratuito: veja como receber
-
 Criptos1 semana atrás
Preço da Pi Network desmorona 97% e bate mínima histórica
-
 Mercado de Ações6 dias atrás
Banco do Brasil (BBAS3): queda de 30% é só o começo?
-

 Criptos1 semana atrás
XRP pode disparar em 2027 e atingir até US$ 8, diz analista
-

 Criptomoedas1 semana atrás
Bitcoin pode atingir US$ 400.000 até 2030? CEO da Coinbase diz que sim
-

 Criptos7 dias atrás
Segurança em criptomoedas vira corrida contra hackers
-
 Mercado de Ações1 semana atrás
Sabesp (SBSP3) vai pagar R$ 0,75 por ação em JCP; veja os detalhes
-

 Criptos1 semana atrás
Após ataque histórico, Binance afirma ter ressarcido 95% dos ativos afetados